
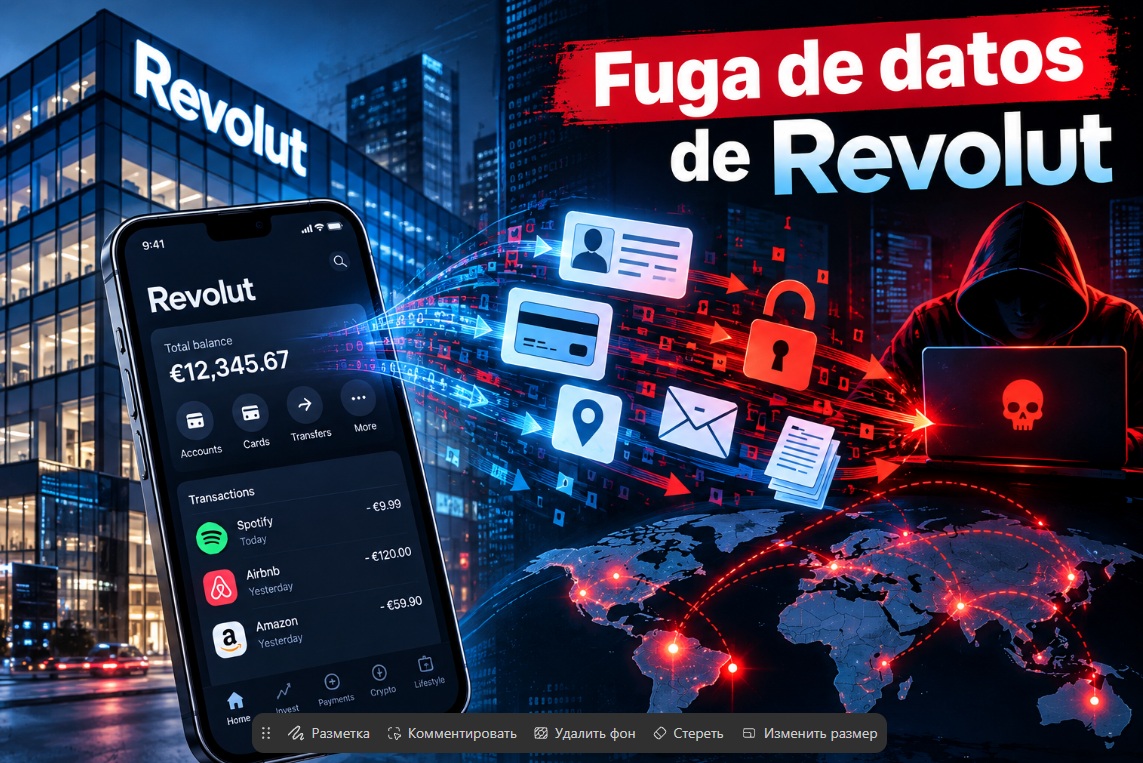
Revolut 的資料外洩事件已演變成一宗嚴重的網路安全事件,可能對全球數百名客戶造成潛在危害。這家全球用戶超過 8,000 萬人的英國金融科技公司證實:網路詐騙者利用真實的政府網域電子郵件地址發送虛假資料請求後,第三方人員便取得了機密資訊。
落入第三方手中的資料包括地址、姓名、出生日期、電子郵件地址及電話號碼。對受影響客戶通報內容的調查與分析顯示,護照及駕駛執照副本、身分驗證自拍照、銀行對帳單、IBAN、提款紀錄及交易歷史(包括比特幣交易)等資料可能已遭洩露。
儘管該公司已向英國金融行為監管局(FCA)、資訊專員辦公室(ICO)、執法機關及資料保護機構通報此事件,但對於此等級的金融服務機構而言,這絕非單純的「個人資料外洩」事件。文件、地址、電話號碼與交易紀錄的組合,為後續的網路釣魚、加密貨幣盜竊、身分盜用及針對性金融攻擊(包括針對加密貨幣錢包的攻擊)創造了「跳板」。
根據 Revolut 的說法,攻擊者透過社會工程學手法,使員工誤將詐騙請求視為政府機關的合法要求,從而使該攻擊方案得逞。儘管該公司並未聲稱其資料庫遭入侵或客戶資金受到侵害,且將受影響人數描述為「有限/極有限」,但據媒體報導,共有 680 名客戶收到了惡意訊息。
Revolut將此事件描述為「外部冒名詐騙」,並強調並未收到來自據稱策動此次攻擊者的直接聯繫或贖金要求, 但部分媒體報導指出,該犯罪集團索要 6,000 XMR——約 300 萬美元(以提出索賠時為準),並威脅若未付款,將把機密資料轉交給犯罪集團。
此外,亦有案例顯示,其中一名受害者聲稱,自稱持有其資料的人士要求支付 50,000 美元以刪除相關資料。
儘管留有加密貨幣的蛛絲馬跡,但此次事件的主要威脅並非帳戶中的比特幣遭竊,而是若犯罪分子取得文件、銀行帳戶資訊及交易紀錄,便可能利用這些資料發動看似極具說服力的個人化攻擊。
對於全球金融界而言,Revolut這起敏感資訊外洩事件已成為一記警鐘:現代金融科技系統未必需要透過技術手段來攻破,只需讓系統相信騙子就足夠了。因此,最薄弱的環節可能並非伺服器或演算法,而是人。以 Revolut 事件為例,正是對偽政府機構請求的信任成為了攻擊點,而對客戶而言,其後果可能持續更長的時間。